Jak stworzyć plan reagowania na incydent wirusowy w małej firmie?
Odpowiedź na skróty (BLUF): Plan mieści się na jednej kartce i odpowiada na cztery pytania: kto decyduje, co odłączyć, kogo powiadomić i skąd odtworzyć dane. Pierwszy odruch – odłączenie zainfekowanego komputera od sieci bez jego wyłączania – ogranicza straty najbardziej.
Spis Treści
W małych firmach reakcja na infekcję wygląda zwykle tak: ktoś zauważa dziwne zachowanie komputera, pyta kolegę, ten radzi zrestartować, mija godzina, zanim ktokolwiek uzna sytuację za poważną. W tym czasie złośliwe oprogramowanie ma swobodny dostęp do dysków sieciowych.
Dlaczego plan musi powstać przed incydentem
Podczas incydentu nikt nie czyta procedur i nie szuka numerów telefonów. Działa się odruchowo, a odruchy bywają szkodliwe – restart komputera potrafi usunąć ślady potrzebne do ustalenia źródła infekcji, zaś próba samodzielnego odszyfrowania plików kończy się ich nieodwracalnym uszkodzeniem. Plan przygotowany wcześniej zamienia panikę w sekwencję prostych kroków.
Pierwsze minuty: co robić, a czego nie
Co zrobić w pierwszych pięciu minutach po wykryciu infekcji
- Odłącz od sieci, nie wyłączaj – kabel i moduł bezprzewodowy odcięte, komputer pozostaje uruchomiony.
- Nie płać okupu – zapłata nie gwarantuje odzyskania danych i finansuje kolejne ataki.
- Nie kasuj podejrzanych plików – są materiałem do ustalenia przebiegu incydentu.
- Zgłoś natychmiast – osobie wyznaczonej w planie, nawet przy niepewności co do skali.
- Odłącz nośniki kopii zapasowych – zanim zdążą zostać zaszyfrowane razem z resztą.
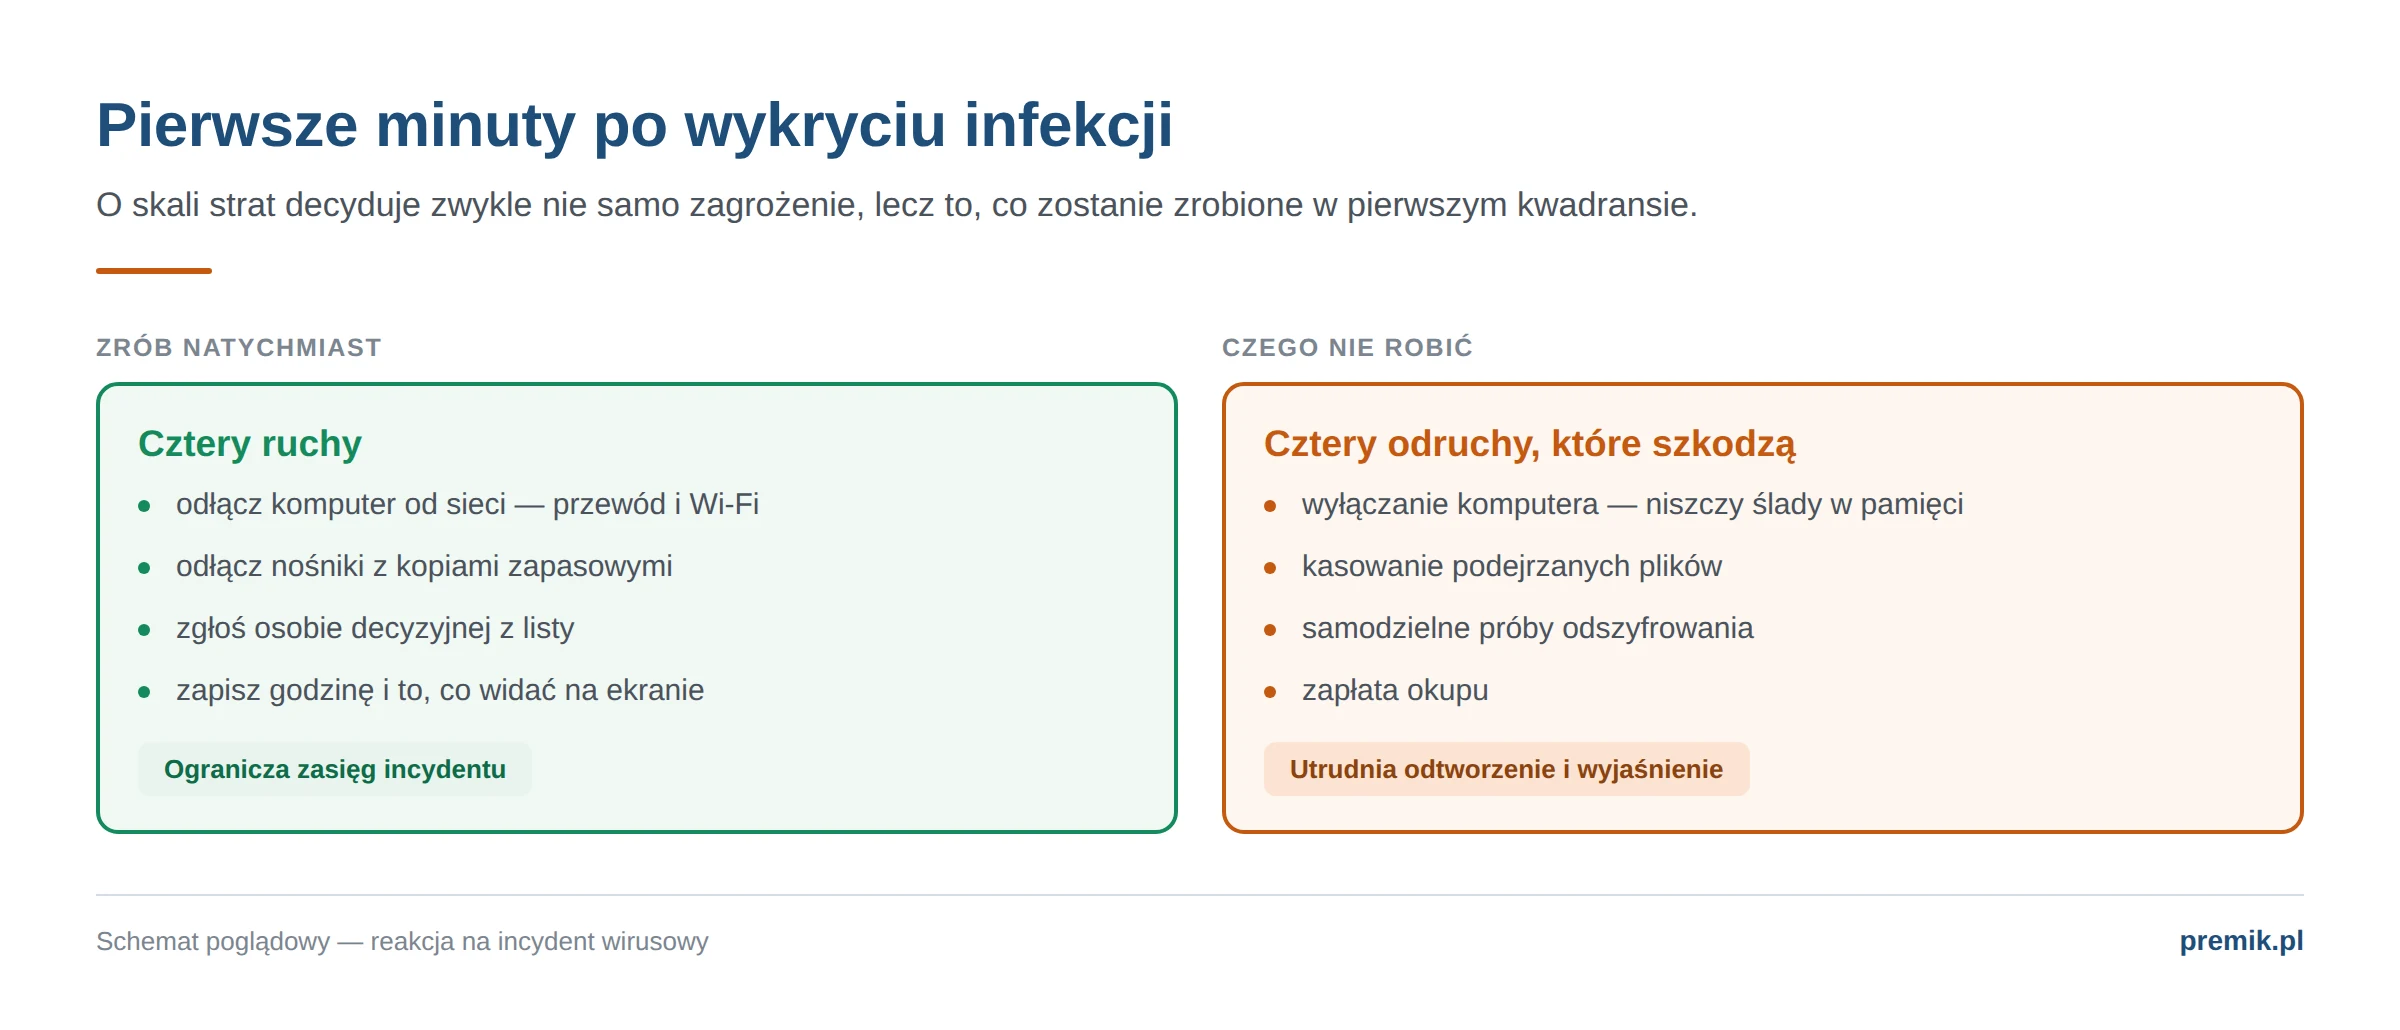
| ✅ Rób | ⛔ Nie rób |
|---|---|
| Odłącz komputer od sieci | Nie wyłączaj go z prądu (tracisz ślady w pamięci) |
| Odłącz nośniki kopii zapasowych | Nie podłączaj pendrive’ów do innych stanowisk |
| Zgłoś incydent od razu | Nie czekaj, aż „samo się wyjaśni” |
| Zapisz godziny i objawy | Nie kasuj podejrzanych plików i maili |
| Skontaktuj się ze specjalistą | Nie płać okupu i nie odszyfrowuj samodzielnie |
Checklista: plan na jednej kartce
PLAN REAGOWANIA NA INCYDENT – wydrukuj i powieś przy stanowisku

1. OSOBA DECYZYJNA
   Imię i nazwisko: ..............................  tel.: ..............................
   Zastępca: ....................................  tel.: ..............................

2. ZRÓB NATYCHMIAST
   • Odłącz komputer od sieci (kabel + Wi-Fi) – NIE wyłączaj go.
   • Odłącz dyski zewnętrzne i nośniki kopii zapasowych.
   • Zgłoś incydent osobie decyzyjnej – nawet jeśli nie masz pewności.
   • Zapisz godzinę i to, co zauważyłeś.

3. NIE RÓB
   • Nie płać okupu.  • Nie kasuj plików.  • Nie odszyfrowuj samodzielnie.
   • Nie podłączaj pendrive'ów z zainfekowanego komputera do innych stanowisk.

4. KONTAKTY
   Firma informatyczna: ..........................  tel.: ..............................
   Dostawca systemu: .............................  tel.: ..............................
   Inspektor ochrony danych: .....................  tel.: ..............................

5. KOPIE ZAPASOWE
   Gdzie: ........................................  Kto ma dostęp: ....................
Ostatni test odtwarzania (data): ...............Odtworzenie danych i wnioski
Odtwarzanie zaczyna się dopiero po usunięciu przyczyny – przywrócenie plików na wciąż zainfekowane stanowisko kończy się powtórką sytuacji. Dlatego czyszczenie komputera z wirusów poprzedza odzyskiwanie danych, a nie odwrotnie. Po zakończeniu warto spisać, jak doszło do infekcji, i uzupełnić plan o brakujący element – to zwykle najcenniejszy efekt całego zdarzenia.
Oś czasu incydentu – odtwarzanie danych dopiero po usunięciu przyczyny
Najczęściej zadawane pytania (FAQ)
Czy wystarczy sam program antywirusowy?
Nie. Ochrona to także kopie zapasowe, aktualizacje, ograniczone uprawnienia użytkowników i świadomość zespołu.
Czy trzeba zgłaszać incydent organowi nadzorczemu?
Jeśli doszło do naruszenia ochrony danych osobowych i wiąże się z ryzykiem dla osób, których dane dotyczą – tak, w terminie wynikającym z przepisów. Warto skonsultować to z inspektorem ochrony danych.
Czy komputer po infekcji nadaje się do dalszej pracy?
Po usunięciu zagrożenia zwykle tak. W przypadku poważnych infekcji bezpieczniejsza jest czysta instalacja systemu.
Jak często testować odtwarzanie kopii zapasowych?
Przynajmniej raz na kwartał. Kopia, której nigdy nie odtwarzano, jest tylko założeniem, że dane są bezpieczne.
Napisz do mnie – przygotuję procedurę reagowania i sprawdzę stan zabezpieczeń w Twojej firmie.
Zamów audyt bezpieczeństwa →Podsumowanie
Skuteczność reakcji na incydent rozstrzyga się w pierwszych minutach, a te zależą od tego, czy ktoś wcześniej spisał, co robić. Jedna kartka z czterema odpowiedziami jest warta więcej niż rozbudowana dokumentacja, której nikt nie przeczyta.
Bibliografia / Źródła zewnętrzne
- Statista / Coveware – dane dla firm w USA, II kw. 2022:https://www.statista.com/statistics/1275029/length-of-downtime-after-ransomware-attack-global